和数钱包发烧级硬件配置 以数字技术全方位守护数字资产安全
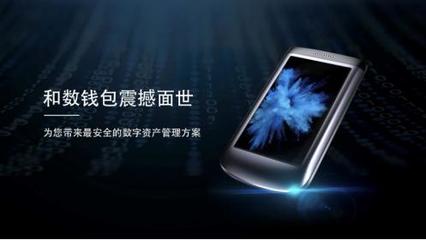
随着数字资产在个人与企业财富中的比重不断上升,钱包的安全性已从单纯的软件防护上升到软硬协同、系统级防护的新阶段。和数钱包以“发烧级硬件配置”为核心设计理念,融合先进的数字技术,构建起从芯片到云端、从物理世界到数字世界的立体安全防线,真正实现了对数字资产的全方位保护。
一、发烧级硬件配置:安全基石从「芯」开始
和数钱包在硬件层面采用行业领先的配置,不计成本地选用高安全等级的微控制器芯片,内置真随机数发生器与硬件加密引擎,芯片本身通过了国际CC EAL6+等高等级安全认证,从物理层抵御侧信道攻击、故障注入攻击与微探针攻击。设备搭载独立的安全元件(SE),用于隔离存储私钥与敏感密钥材料,任何外部读取尝试都会触发主动熔断机制,确保私钥永不以明文形式暴露。机身设计上采用防拆封装与多层屏蔽结构,一旦遭遇物理拆解即立刻清零敏感数据。配备了高精度指纹识别传感器与NFC安全通信模块,在保证操作便利性的将身份的物理信息与数字验证无感连接。
二、全方位保护的数字技术:从比特到行为
仅靠硬件还不够。和数钱包围绕发烧级硬件构建了深度集成的数字技术体系:
- 密钥管理与可信执行环境:私钥在SE内部生成与签名,全程不出安全芯片。主控芯片与安全芯片之间采用加密总线,辅以可信执行环境(TEE)做二次隔离,使交易报文在到达安全芯片之前经过最小化显示与非对称校验,防止恶意的屏幕篡改或报文劫持。
- 硬件钱包与冷热隔离:支持真正的冷钱包操作模式,私钥永不联网;进行热钱包交易时,单独的安全通道完成一次一密的多方签名请求,并使私钥签名输出无法被篡改的重放攻击利用,彻底防止“冷热不作数”的安全空白状态。
- 多重签名与门限签名联合方案:硬件级别实现MPC(安全多方计算)门限签名机制,将私钥进行“物理化阀值切分”,单一片段只赋存在独立的SE元件中,少了任何一个分片设备行动都不会签出交易,既避免单设备被入侵而全部失去资产安全性,又不会降低高频场景下的用户体验。
- 抗量子算法准备与固件签名门禁:考虑到后量子时代的前瞻性,目前和数钱包的硬件可托管新一代PQC高强应用草案,可为硬费用户升级;固件层面则严格全签名严格固件链,更新固件需物理接触设备+管理者链双认证。杜绝远程被穿透、升级无恶意补丁的操作。
三、
真正的数字资产安全不是软件或者固件的漏洞竞速项目,而是构建一个「失效后依然安全」的以硬件防护为核心的整个链条能够崩溃某个单一防御节点并且不影响持有最根本资产——私钥及核心元资料的根本坚核防护力所在之上。在该结构上线为止既是一个尽可能安全和信任的是个热系统世界高度最面向实战的实验主场所必经具备相应资”。
如若转载,请注明出处:http://www.sxscyb.com/product/11.html
更新时间:2026-11-09 08:14:55